Modo depuración (Digdash BI)
La plantilla Digdash BI ofrece un modo depuración reservado al equipo DigDash, para investigar un problema que no pueda investigarse de otra forma: abre un agente de depuración Java remoto (JDWP) en el contenedor principal y expone el puerto del directorio LDAP interno (sidecar OpenDJ). Ambos siguen siendo accesibles únicamente desde el clúster (Service ClusterIP) mientras no se cree una regla dedicada de exposición externa — véase Conectarse más abajo.
Activar
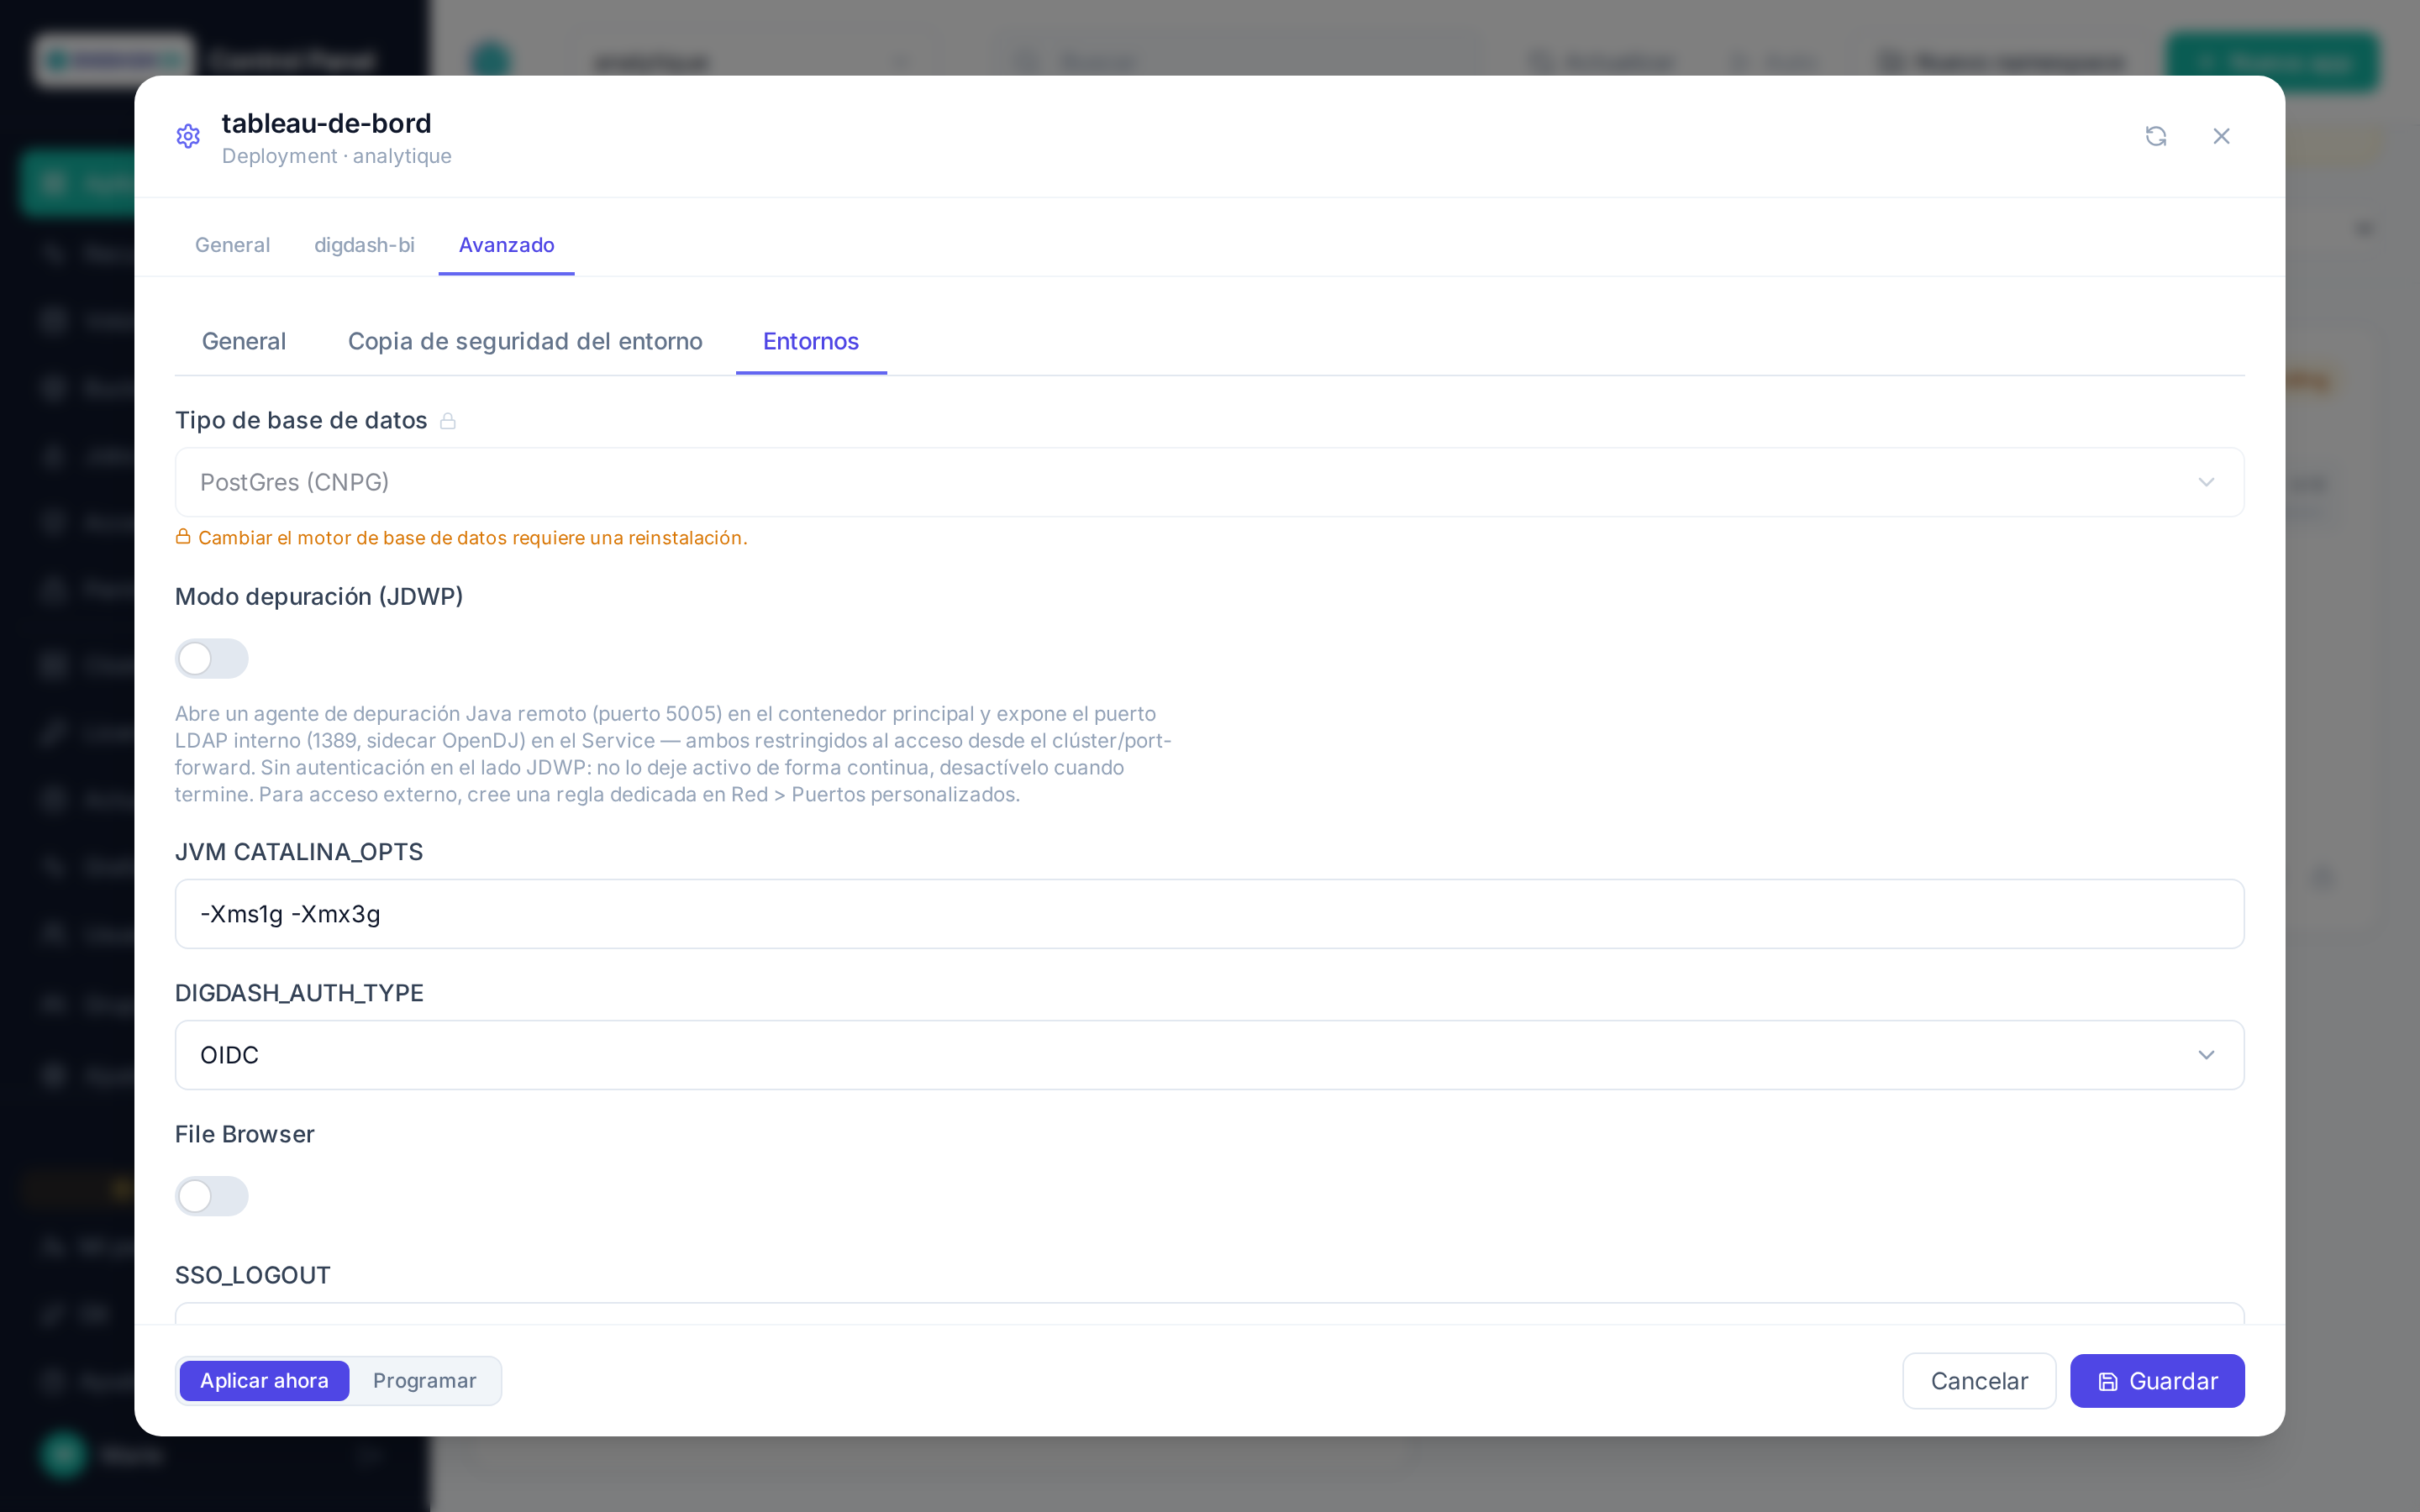
En el formulario de despliegue (pestaña Entornos, al principio de la lista), o después mediante Configurar → Avanzado → pestaña Entornos:
- Modo depuración (JDWP): activa el flag
-agentlib:jdwp=…en el puerto5005(depurador Java) y expone el puerto1389(directorio LDAP OpenDJ) en el Service de Kubernetes de la aplicación. - Aplicar: el pod se reinicia con ambos puertos activos.
Sin autenticación en JDWP
El protocolo de depuración Java (JDWP) no tiene autenticación integrada: cualquiera que alcance el puerto puede ejecutar código arbitrario dentro de la JVM. El puerto LDAP da acceso al directorio interno (cuentas/roles de Digdash). Reservado al equipo DigDash para una investigación puntual — no deje el modo depuración activo de forma continua ni en producción, desactívelo en cuanto termine la sesión.
Conectarse
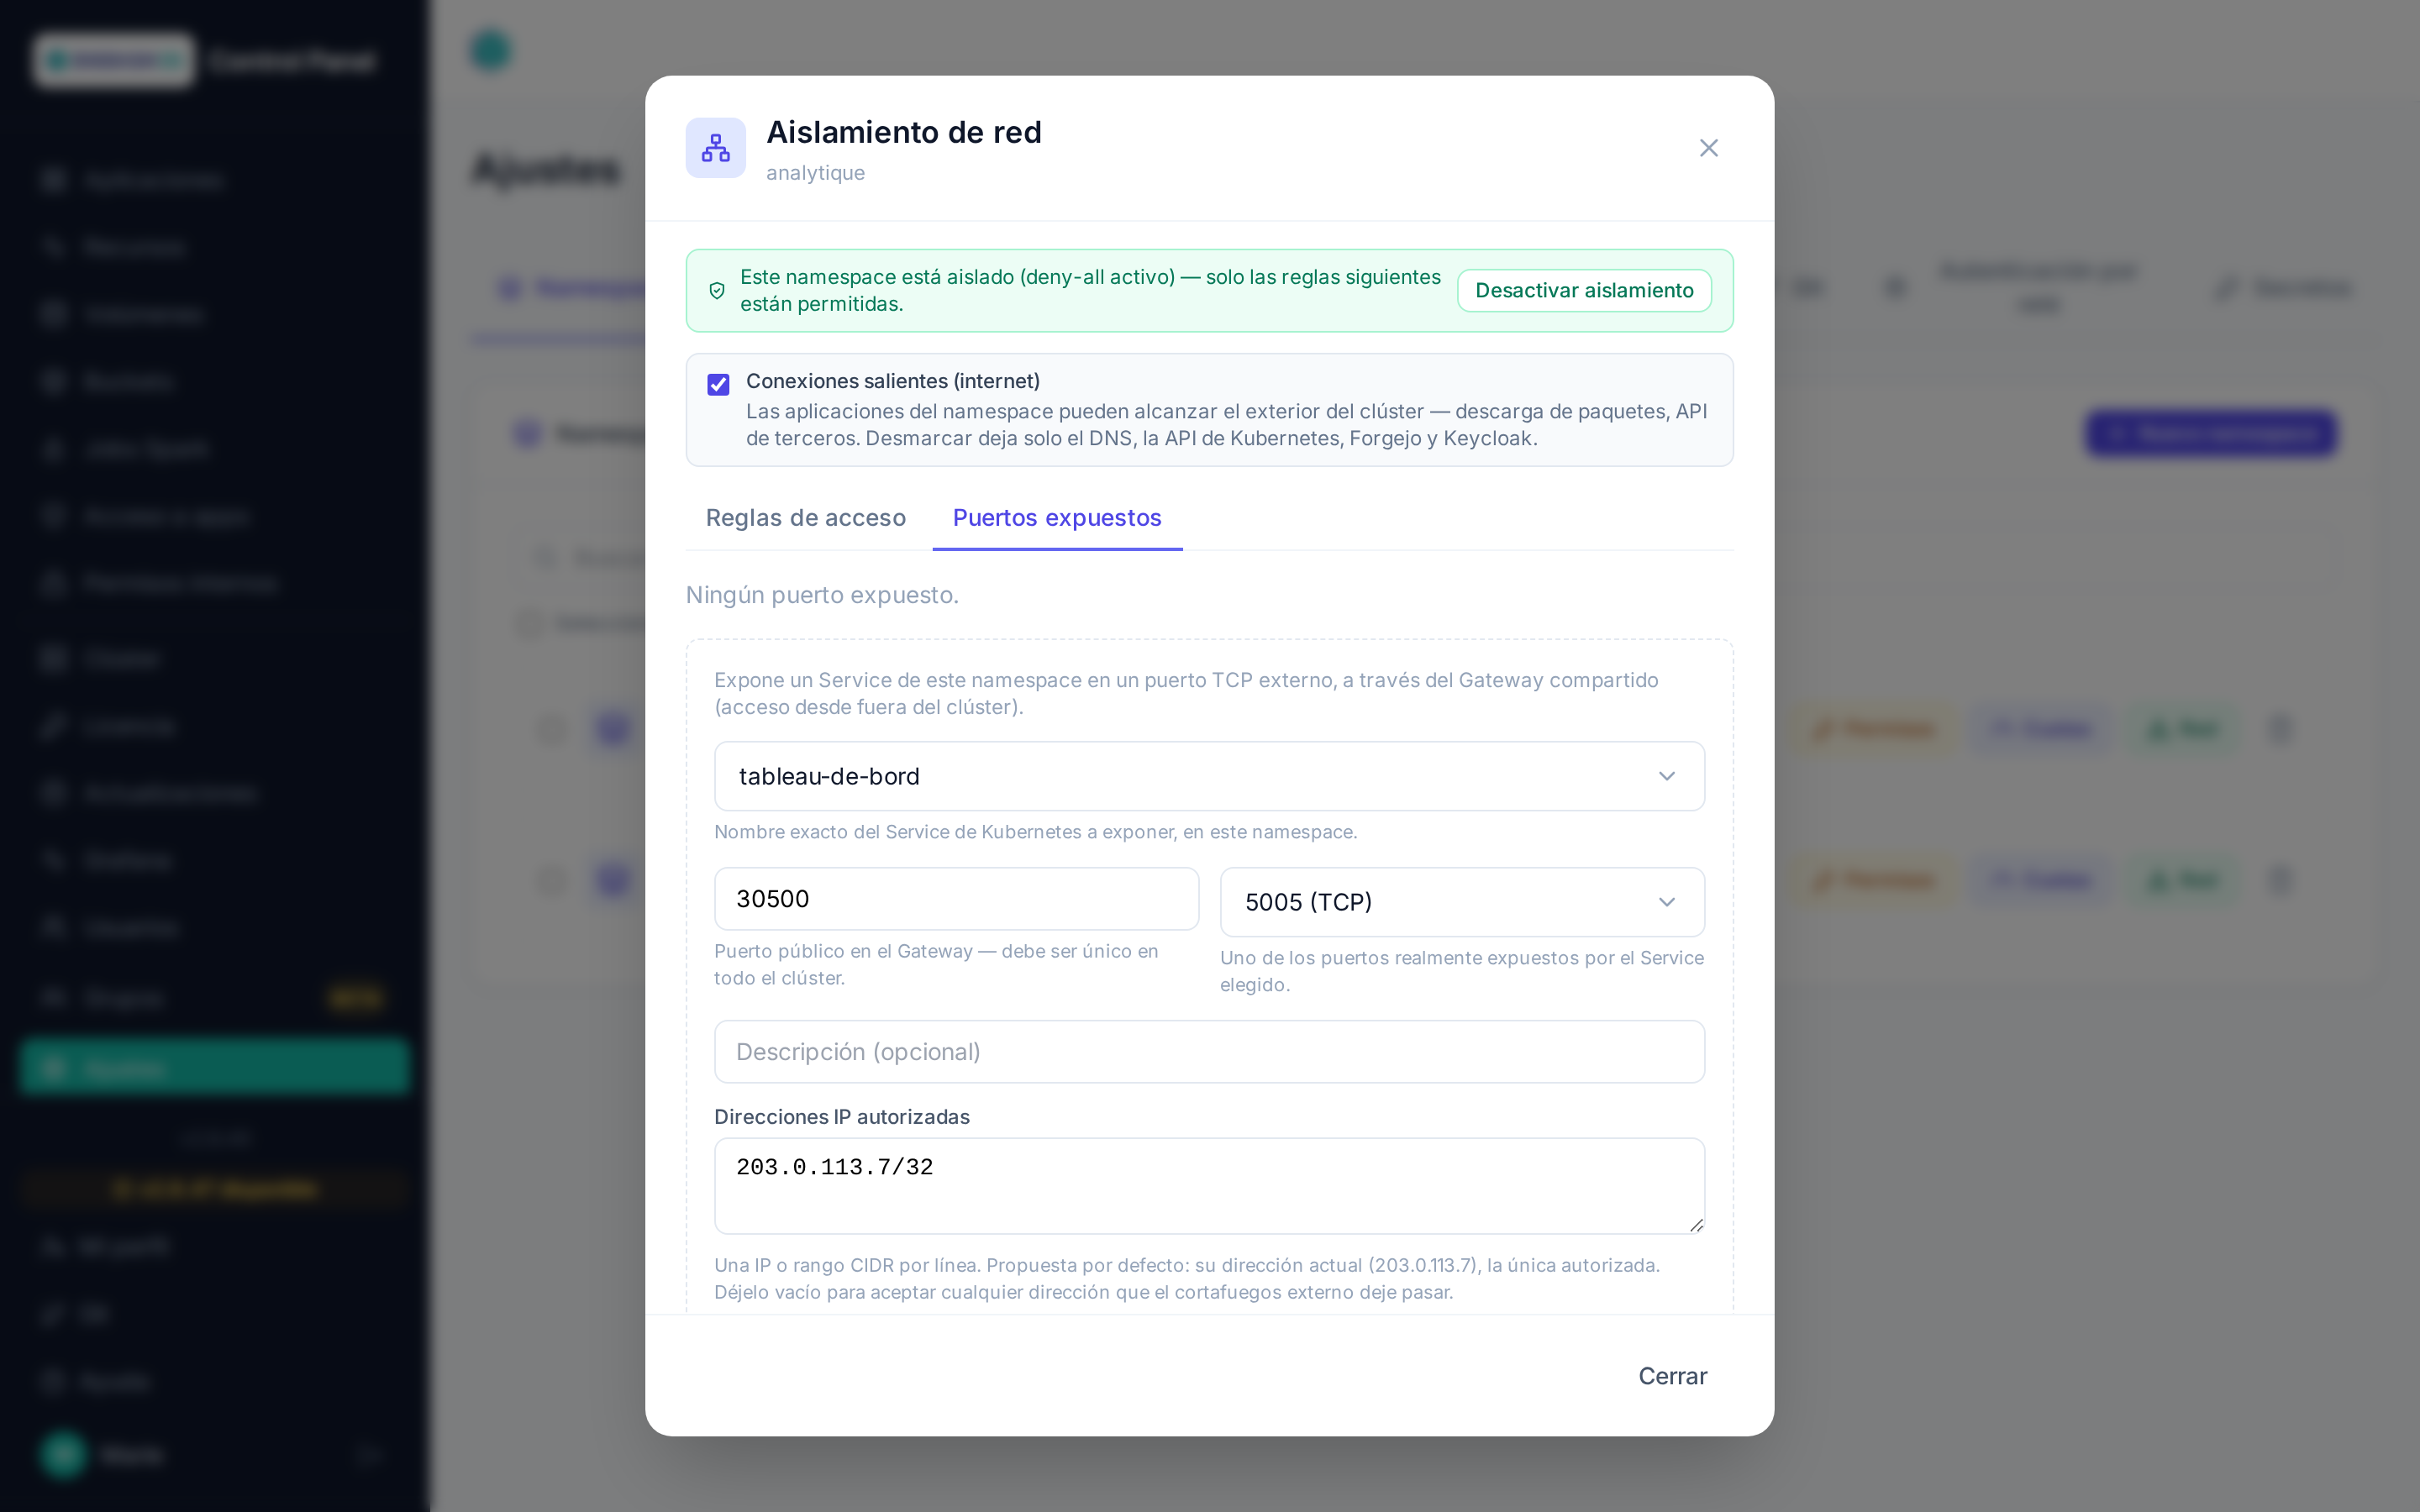
Ambos puertos (5005 para JDWP, 1389 para LDAP) siguen siendo internos al clúster por defecto. Para acceder a ellos desde un equipo de desarrollo, expóngalos temporalmente mediante Puertos personalizados — véase Namespaces y cuotas → Aislamiento de red:
-
Cree una regla de Puerto personalizado con la app Digdash BI como destino, el puerto interno
5005(o1389para LDAP) y un puerto externo libre a su elección. Para limitar las colisiones con otras reglas del clúster (el puerto externo debe ser único en todo el clúster) y facilitar su localización/limpieza después de la sesión, prefiera un puerto externo en la parte alta del rango 30000-35000 (ya reenviado por el cortafuegos), por ejemplo34000o superior: la parte baja de ese rango se asigna automáticamente al acceso externo de las bases PostgreSQL.El campo Direcciones IP autorizadas viene rellenado con su dirección actual, tal como la ve la plataforma: consérvela. Como JDWP no tiene autenticación, el puerto solo será accesible desde su puesto (o la salida de su VPN). Añada otras direcciones si un compañero debe conectarse; el icono de filtro de un puerto existente permite modificar la lista sin recrearlo. 2. El reenvío hacia un posible cortafuegos aguas arriba sigue siendo un paso manual de infraestructura, no automatizado desde esta interfaz — véase el recordatorio mostrado al crear la regla.
- Conecte después su IDE (depurador remoto) o su cliente LDAP en
<puerto externo>, en el nombre de dominio del propio Control Panel (ej.controlpanel.mi-cluster.digdash.com:30500) — no una IP: el puerto personalizado se expone en ese mismo Gateway compartido, cuya IP pública no es estable ni está pensada para usarse directamente.
Una vez terminada la sesión
Elimine la regla de Puertos personalizados y desactive el modo depuración (desmarcar + Aplicar): ninguno de los dos debe permanecer activo fuera de una investigación en curso.