Logs de auditoría
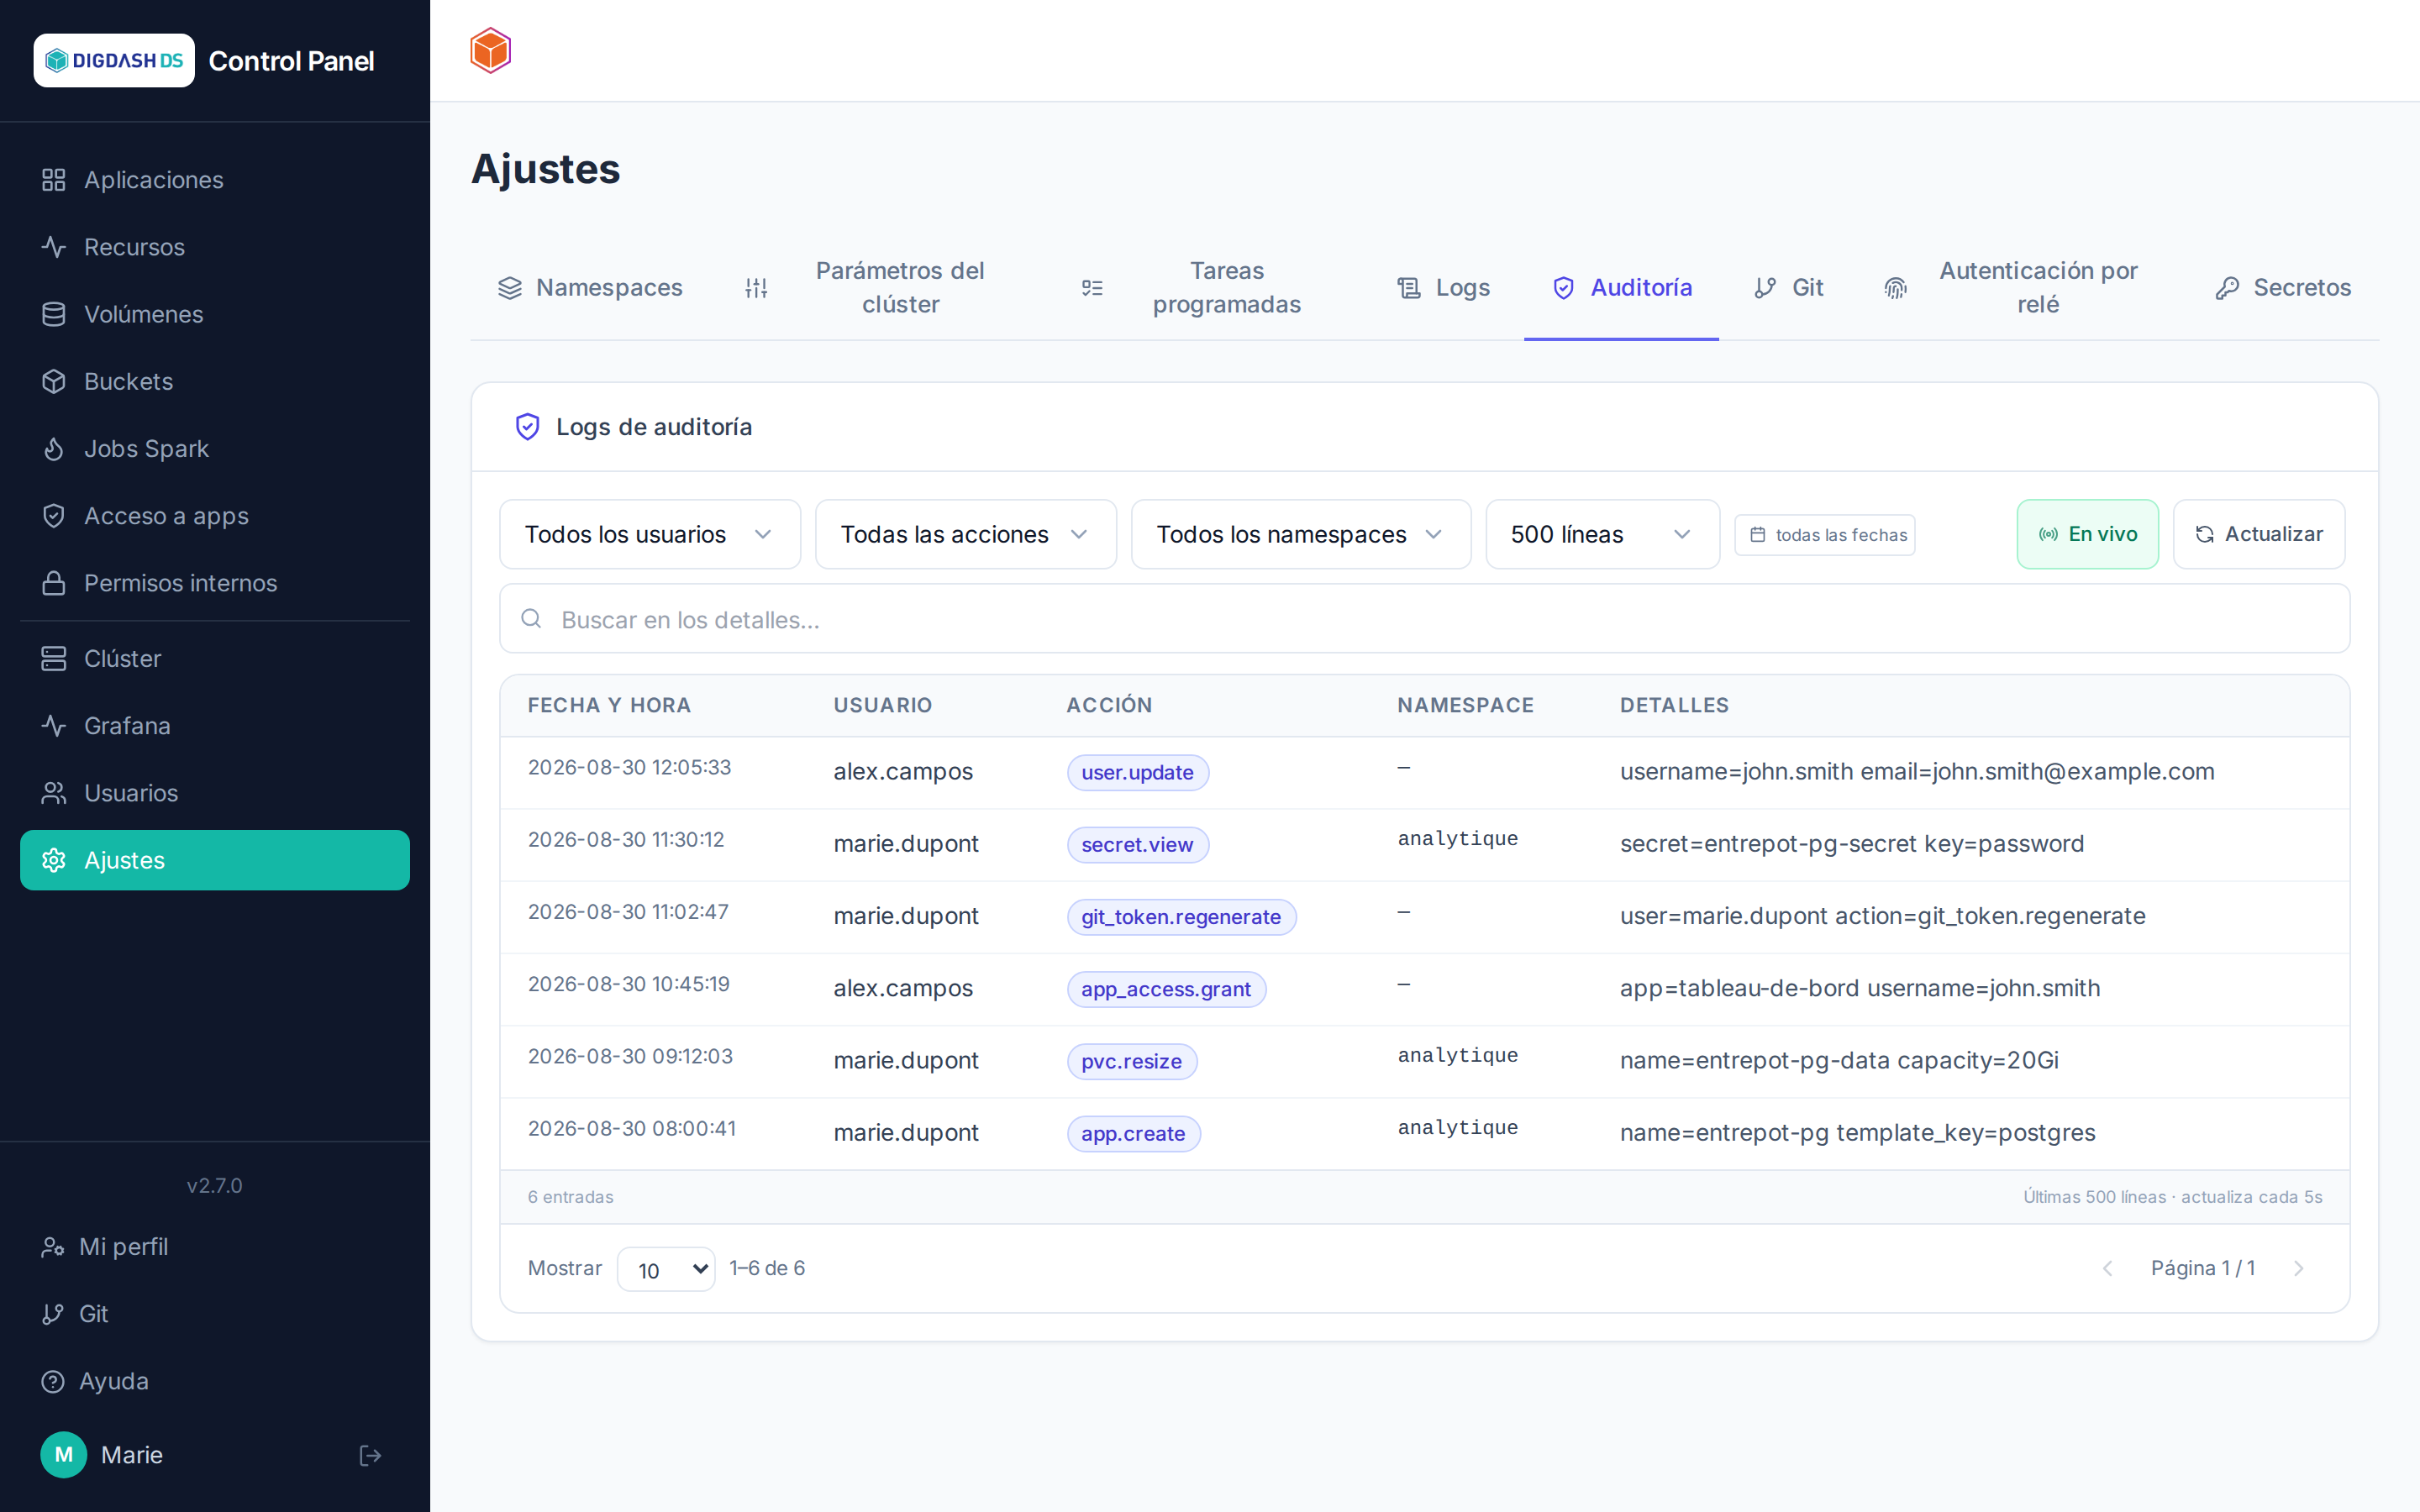
La pestaña Logs de auditoría (Ajustes, reservada a los administradores de la plataforma) registra las acciones mutantes realizadas por los usuarios — creación, modificación, eliminación — sobre los recursos gestionados por el Control Panel: aplicaciones, cuentas, permisos, volúmenes, namespaces, secretos Git, proveedores de identidad…
Lo que no se registra aquí
Solo se registran las acciones que tienen éxito — un intento rechazado por un permiso o un error técnico no aparece en este registro (sigue visible en los logs técnicos generales). La simple consulta de datos (lectura) no suele registrarse, salvo las lecturas consideradas sensibles: la consulta de un token Git personal (git_token.view) y la consulta o copia del valor de un secreto Kubernetes (secret.view, secret.copy — véase Secretos).
Columnas de la tabla
| Columna | Contenido |
|---|---|
| Marca de tiempo | Fecha y hora de la acción, en la zona horaria del navegador. |
| Usuario | El nombre de usuario que realizó la acción — anonymous para una acción no autenticada (normalmente inexistente, ya que estas acciones requieren una sesión). |
| Acción | Un identificador corto y estable con formato recurso.verbo, por ejemplo app.create, user.delete, pvc.resize, git_token.regenerate — véanse los ejemplos a continuación. |
| Namespace | El namespace afectado, cuando la acción depende de uno (una aplicación, un PVC…) — vacío para acciones transversales (gestión de usuarios, proveedores de identidad…). |
| Detalles | Los identificadores propios del objetivo de la acción (nombre de la aplicación, del pod, del volumen, del grupo…), en forma clave=valor, específicos de cada tipo de acción. |
Ejemplos de acciones
| Acción | Ámbito |
|---|---|
app.create, release.delete, release.scale, deployment.restart, workload.update |
Ciclo de vida de las aplicaciones |
pvc.create, pvc.resize, pvc.delete, pvc.clone, pvc.snapshot, snapshot.restore, snapshot.delete |
Volúmenes e instantáneas |
app_access.grant, app_access.revoke, app_access.set_profiles, application_permission.delete |
Acceso a las aplicaciones |
user.create, user.update, user.delete, user.bulk_update, user.bulk_delete |
Cuentas de usuario |
group.member_add, group.member_remove, group.namespace_permission_add, group.namespace_permission_remove, group.delete |
Grupos y permisos |
namespace.create, namespace.quota_update, namespace.quota_bulk_update, namespace_permission.delete |
Namespaces y cuotas |
git_token.view, git_token.regenerate |
Token de acceso Git personal |
identity_provider.create, identity_provider.update, identity_provider.delete, identity_provider.mapper.create, identity_provider.mapper.update, identity_provider.mapper.delete |
Autenticación por relé (véase Autenticación por relé) |
secret.view, secret.copy |
Consulta o copia del valor de un secreto Kubernetes (véase Secretos) |
Nunca se registra ningún valor secreto
Una contraseña, un token o una clave secreta nunca aparece en texto plano en los detalles de una acción — solo se registra el hecho de que se haya cambiado (ej. password_changed=True).
Filtrar y seguir el registro
- Usuario, Acción, Namespace: listas desplegables alimentadas dinámicamente con los valores ya vistos.
- Búsqueda: filtro de texto completo sobre la columna Detalles.
- Rango de fechas: restringe a las entradas cuya marca de tiempo esté dentro del intervalo elegido.
- Número de líneas: volumen de logs recuperados del servidor (de 100 a 5000).
- Live: se actualiza automáticamente cada 5 segundos; Pausa congela la visualización sin detener la recolección.