Logs d'audit
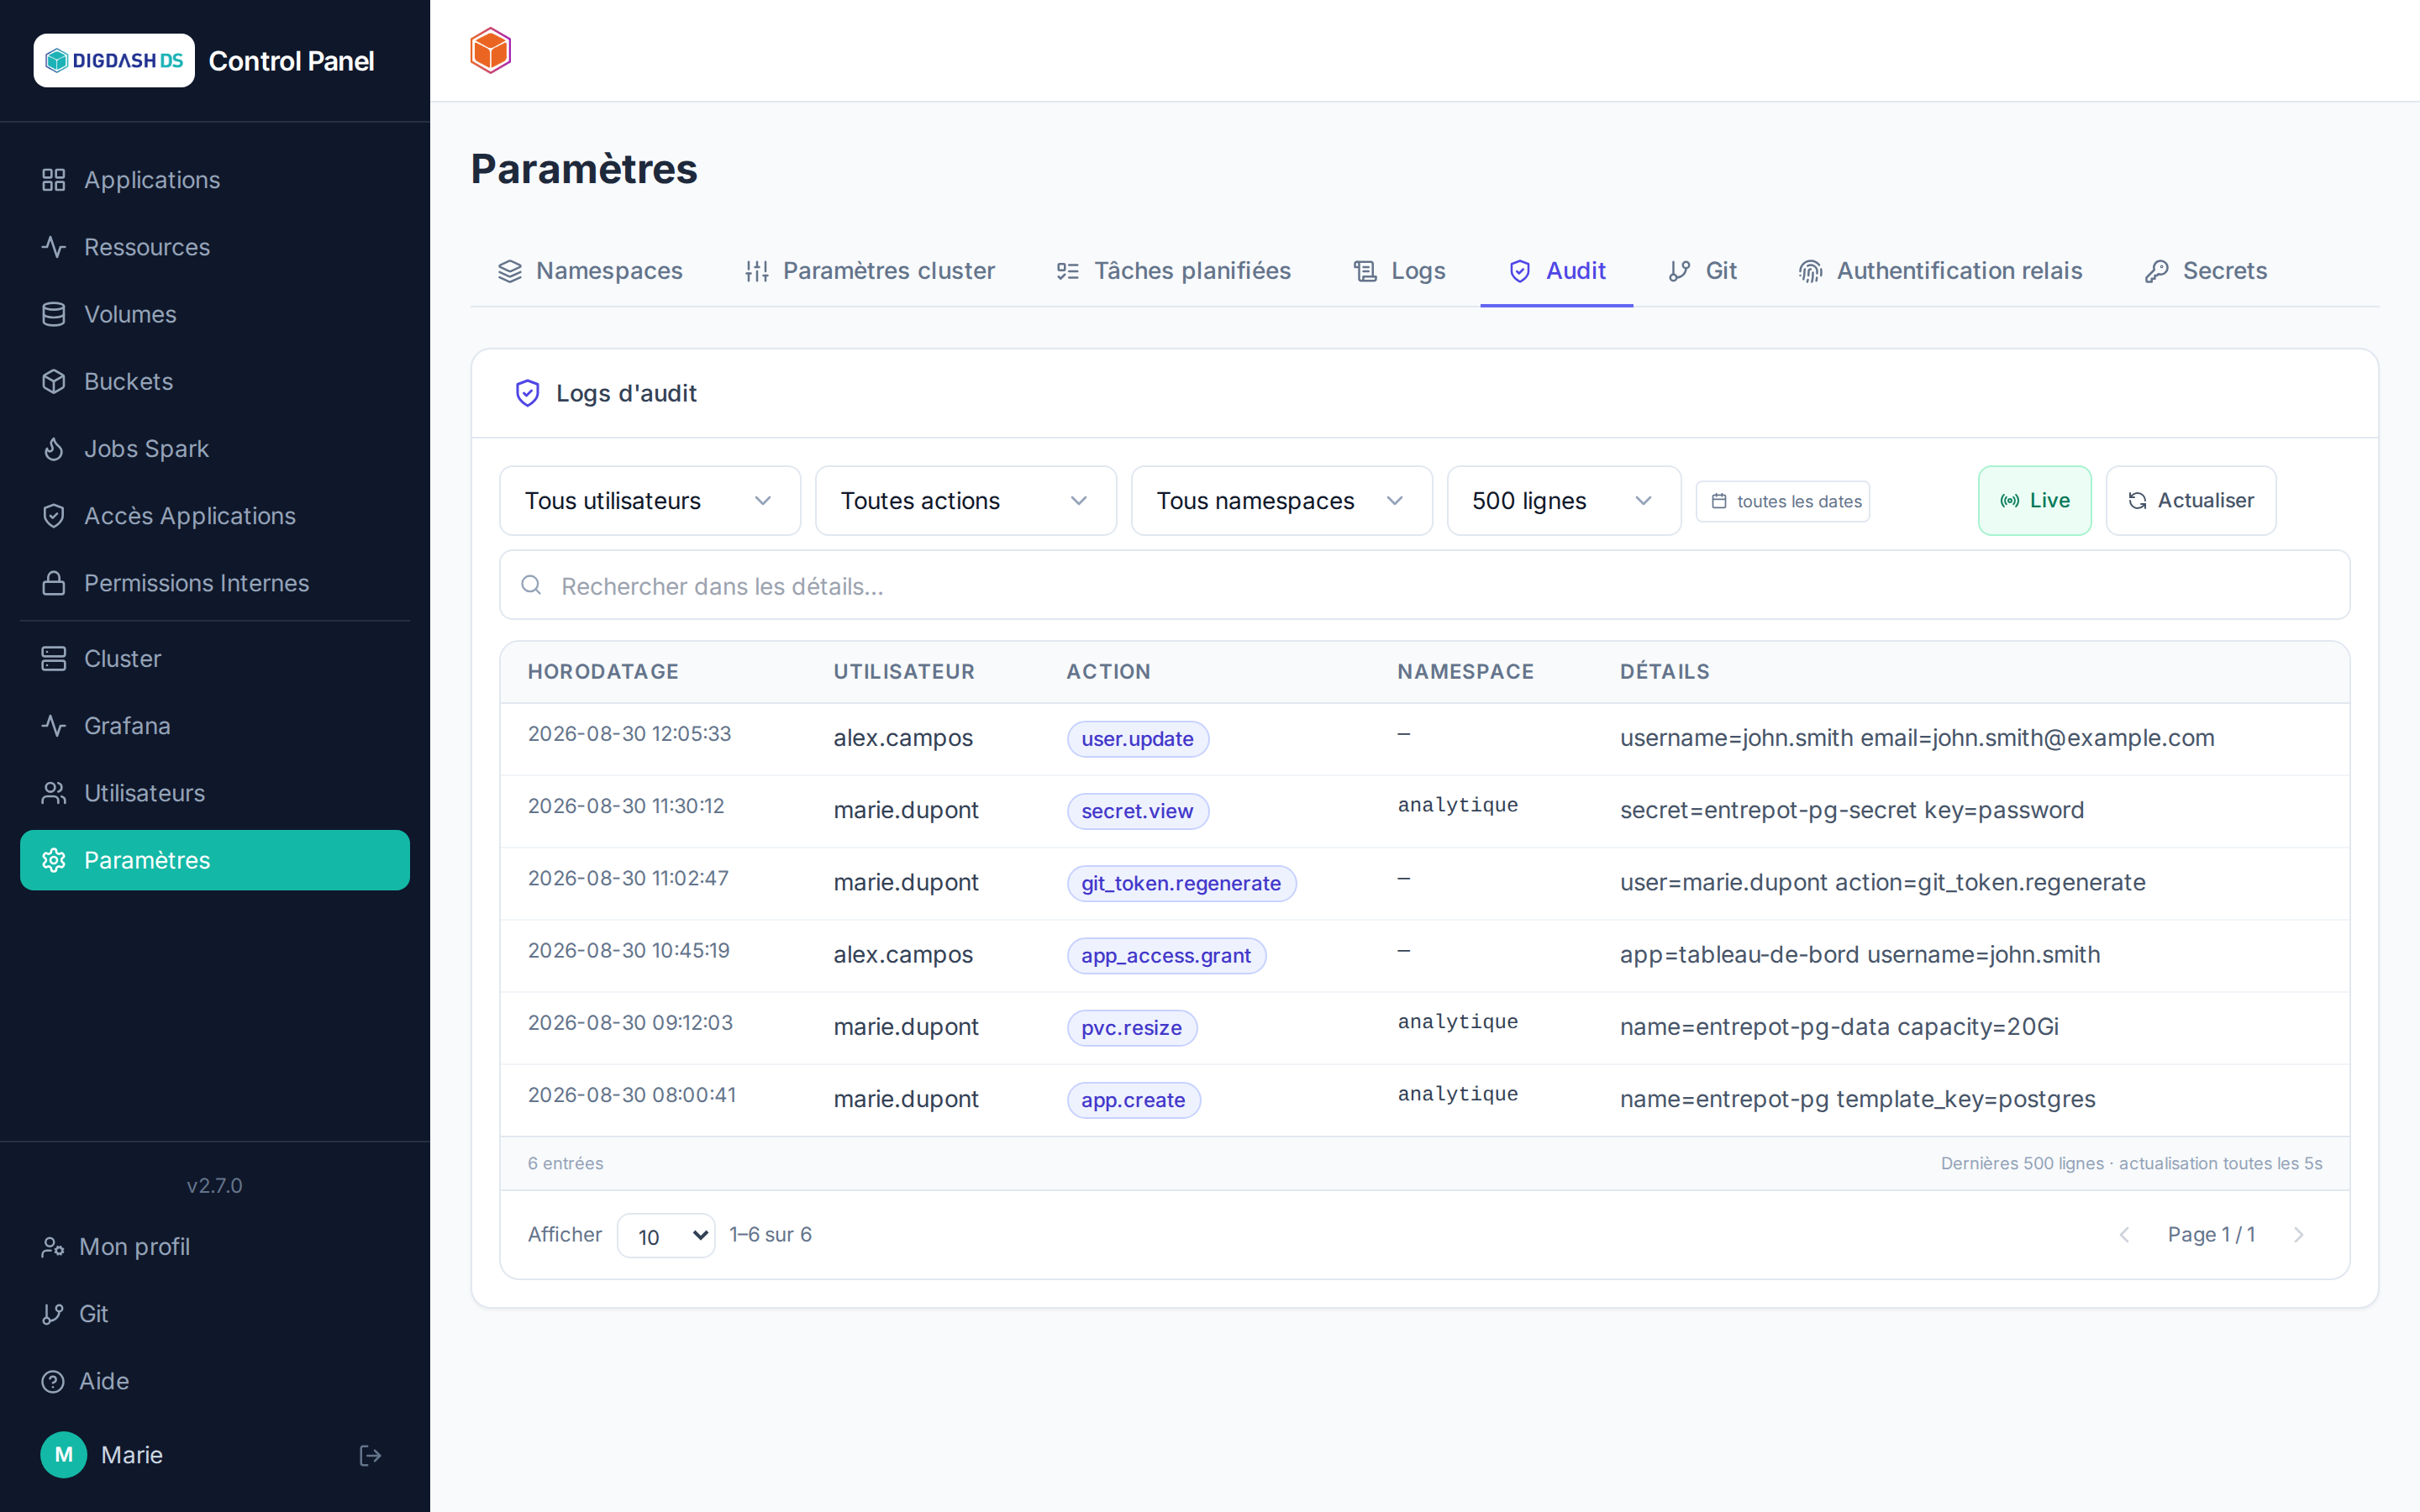
L'onglet Logs d'audit (Paramètres, réservé aux administrateurs de plateforme) trace les actions mutantes effectuées par les utilisateurs — création, modification, suppression — sur les ressources gérées par le Control Panel : applications, comptes, permissions, volumes, namespaces, secrets Git, fournisseurs d'identité…
Ce qui n'est pas tracé ici
Seules les actions qui réussissent sont journalisées — une tentative refusée par une permission ou une erreur technique n'apparaît pas dans ce journal (elle reste visible dans les logs techniques généraux). La simple consultation de données (lecture) n'est en général pas tracée, à l'exception des lectures jugées sensibles : la consultation d'une clé Git personnelle (git_token.view) et la consultation ou la copie de la valeur d'un secret Kubernetes (secret.view, secret.copy — voir Secrets).
Colonnes du tableau
| Colonne | Contenu |
|---|---|
| Horodatage | Date et heure de l'action, au fuseau du navigateur. |
| Utilisateur | Le nom d'utilisateur ayant effectué l'action — anonymous pour une action non authentifiée (normalement inexistante, ces actions nécessitant une session). |
| Action | Un identifiant court et stable au format ressource.verbe, par exemple app.create, user.delete, pvc.resize, git_token.regenerate — voir exemples ci-dessous. |
| Namespace | Le namespace concerné, quand l'action en dépend (une application, un PVC…) — vide pour les actions transverses (gestion des utilisateurs, des fournisseurs d'identité…). |
| Détails | Les identifiants propres à la cible de l'action (nom de l'application, du pod, du volume, du groupe…), sous forme clé=valeur, spécifiques à chaque type d'action. |
Exemples d'actions
| Action | Domaine |
|---|---|
app.create, release.delete, release.scale, deployment.restart, workload.update |
Cycle de vie des applications |
pvc.create, pvc.resize, pvc.delete, pvc.clone, pvc.snapshot, snapshot.restore, snapshot.delete |
Volumes et snapshots |
app_access.grant, app_access.revoke, app_access.set_profiles, application_permission.delete |
Accès aux applications |
user.create, user.update, user.delete, user.bulk_update, user.bulk_delete |
Comptes utilisateurs |
group.member_add, group.member_remove, group.namespace_permission_add, group.namespace_permission_remove, group.delete |
Groupes et permissions |
namespace.create, namespace.quota_update, namespace.quota_bulk_update, namespace_permission.delete |
Namespaces et quotas |
git_token.view, git_token.regenerate |
Clé d'accès Git personnelle |
identity_provider.create, identity_provider.update, identity_provider.delete, identity_provider.mapper.create, identity_provider.mapper.update, identity_provider.mapper.delete |
Authentification relais (voir Authentification relais) |
secret.view, secret.copy |
Consultation ou copie de la valeur d'un secret Kubernetes (voir Secrets) |
Aucune valeur secrète journalisée
Un mot de passe, un token ou une clé secrète n'apparaît jamais en clair dans les détails d'une action — seul le fait qu'il ait été changé est tracé (ex. password_changed=True).
Filtrer et suivre le journal
- Utilisateur, Action, Namespace : listes déroulantes alimentées dynamiquement par les valeurs déjà vues.
- Recherche : filtre plein texte sur la colonne Détails.
- Plage de dates : restreint aux entrées dont l'horodatage est dans l'intervalle choisi.
- Nombre de lignes : volume de logs rapatriés depuis le serveur (100 à 5000).
- Live : rafraîchit automatiquement toutes les 5 secondes ; Pause fige l'affichage sans arrêter la collecte.